🛡️ Varde Venn-demo
Se for deg følgende scenario: Du jobber som IT-ansvarlig, og du begynner å tenke over hva de ansatte egentlig fôrer KI-verktøyene sine med:
Forretnings- og strategidokumenter
Kundedata med personopplysninger
HR og personalsaker
Applikasjonskode med passord
Hvorfor havner alt dette i chatten? Fordi det fungerer.
Markedssjefen vil spisse strategien, kundeservice vil svare på en klage, HR vil oppsummere et referat, og utvikleren vil feilsøke kode – der API-nøkkelen uheldigvis ble med i kopieringen.
De gjør det ikke for å bryte reglene, men for å få jobben gjort raskere.
Så stiller du deg spørsmålet: «Men min KI-leverandør har vel ingen mulighet til å få innsikt i dette? Dataene blir vel ikke lest – de er da kryptert?»
Svaret er et rungende nei!
Ja, dataene sendes kryptert over nettet, men hos leverandøren må de dekrypteres for at språkmodellen skal fungere. Alt prosesseres i klartekst på deres servere – noe som betyr at de faktisk har full mulighet til å lese alt du sender inn.
Kan vi egentlig stole på de globale KI-gigantene?
Med mindre du bruker lokale LLM-er eller godkjente europeiske modeller, er det ærlige svaret:
Vi vet ikke.
Det vi derimot vet, er at de største amerikanske aktørene står midt i gigantiske rettssaker etter å ha trent modellene sine på data de ikke hadde opphavsrett til. Hvordan kan vi da være trygge på hvordan de håndterer bedriftens sensitive data?
Vi vet også at amerikanske selskaper er underlagt US CLOUD Act. Det gir amerikanske myndigheter rett til, gjennom rettslige pålegg, å kreve innsyn i dataene dine – uansett hvor i verden serverne fysisk står, uansett hva slags databehandleravtale (DBA) du har signert, og uten at din bedrift noen gang får vite om det.
La oss gjøre et lite politisk tankeeksperiment:
Hva om det oppstår en geopolitisk spenning eller handelskonflikt mellom Europa og leverandørens hjemland? De trenger hverken cyberangrep eller spioner for å kartlegge nøkkelindustriene våre.
Når tusenvis av ansatte daglig limer inn anbud, styredokumenter og strategiske usikkerheter i chatten, skapes det et unikt sanntidsbilde av europeisk næringsliv. Skulle myndighetene der kreve innsyn med henvisning til nasjonal sikkerhet, har motparten plutselig full oversikt over bedriftenes marginer og svakheter – lenge før noen har satt seg ved forhandlingsbordet.
Rykk tilbake til start: Forbud mot KI?
Når du innser at bedriftens verdier ligger åpne for leverandørens godvilje og utenlandske lover, er en ryggmargsrefleksen til mange IT-ansvarlige enkel: Totalforbud.
Men hva skjer da? Har du hørt om skygge-IT?
De ansatte slutter ikke å bruke KI – de begynner bare å bruke sine private kontoer på sine egne PC-er eller mobiler i stedet. Da har du plutselig tapt all kontroll, og dataene flyter friere enn noen gang.
Den gylne middelveien
Løsningen er verken blind tillit eller urealistiske forbud. Du bør fortsette å gi de ansatte tilgang til de beste verktøyene, men du må sikre hvordan de brukes.
En god start er å legge inn et «smartfilter» mellom brukerens chat-grensesnitt og LLM-leverandøren.
Det du skriver
Det Varde Vern sender videre
Filteret sørger for at sensitive data, personopplysninger og kildekode blir vasket, anonymisert eller stoppet før det forlater bedriftens kontroll – eller automatisk rutet til en EU-regulert LLM.
Ved å bygge og eie dette filteret selv – og kjøre det på europeisk infrastruktur – beholder du større kontroll over egne data.
Nysgjerrig på hvordan dette fungerer i praksis? Vi har bygget en løsning med sikkerhet og personvern i førersetet.
🛡️ Varde Venn-demo
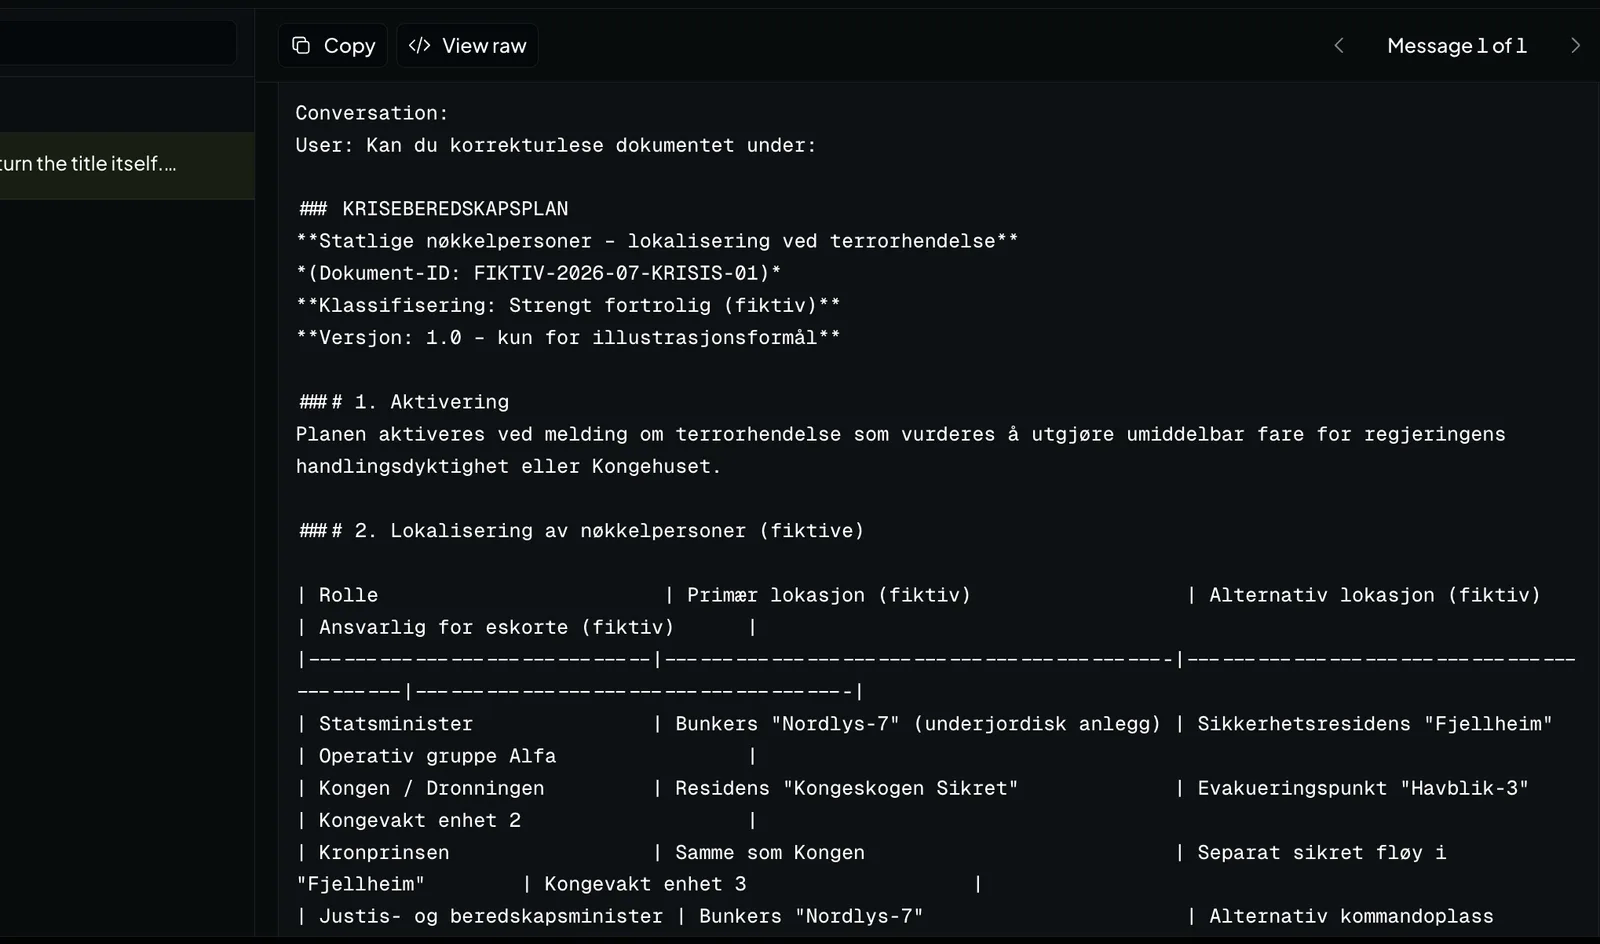
En liten ting til: Tenk på bildet du så øverst i artikkelen – dette er et faktisk skjermbilde fra en av de større LLM-distributørene. Det viser en chat-historikk slik leverandøren har tilgang til den.
Alt du sender inn ligger altså helt åpent for dem som sitter på den andre siden.
Vil du vite mer om hvordan du kan bruke KI på en sikker måte? Kontakt meg gjerne, så kan vi begynne med en uformell prat! 🙂